2025年智能工廠規(guī)劃與實施 工業(yè)互聯(lián)網(wǎng)安全防護報告
一、引言
2025年是制造業(yè)數(shù)字化轉型的關鍵節(jié)點,智能工廠從概念驗證走向規(guī)模化落地。隨著工業(yè)互聯(lián)網(wǎng)、5G、邊緣計算與人工智能深度融合,工廠網(wǎng)絡邊界日益模糊,OT(運營技術)與IT(信息技術)的融合在提升生產(chǎn)效率的也顯著擴大了攻擊面。本報告聚焦2025年智能工廠規(guī)劃與實施階段的工業(yè)互聯(lián)網(wǎng)安全防護問題,分析安全風險態(tài)勢,提出體系化防護框架與實施路徑,并結合互聯(lián)網(wǎng)安全服務能力給出落地建議。
二、2025年智能工廠安全形勢分析
(一)攻擊面持續(xù)擴大
智能工廠中,PLC、DCS、SCADA、工業(yè)機器人、AGV、智能儀表等設備大規(guī)模聯(lián)網(wǎng),設備種類繁多、協(xié)議異構、生命周期長,遺留系統(tǒng)難以升級。IT/OT融合使企業(yè)資源計劃、制造執(zhí)行系統(tǒng)與生產(chǎn)控制系統(tǒng)之間的數(shù)據(jù)通道增多,供應鏈協(xié)同和遠程運維進一步打破傳統(tǒng)物理隔離邊界。
(二)威脅態(tài)勢趨于復雜
勒索軟件攻擊向工業(yè)領域持續(xù)滲透,針對工業(yè)協(xié)議漏洞的定向攻擊增多,高級持續(xù)性威脅(APT)組織將制造業(yè)作為重點目標。內(nèi)部人員誤操作、第三方運維人員接入帶來的風險不容忽視。2025年的安全建設必須從“被動響應”轉向“主動防御”。
(三)合規(guī)要求日益嚴格
《網(wǎng)絡安全法》《數(shù)據(jù)安全法》《關鍵信息基礎設施安全保護條例》以及工業(yè)互聯(lián)網(wǎng)安全相關標準與等級保護要求,對智能工廠的安全規(guī)劃、建設、運營提出了系統(tǒng)性約束。安全能力需與工廠建設同步規(guī)劃、同步建設、同步運行。
三、智能工廠安全防護總體架構
建議以“一個中心、三重防護、全程運營”為總體思路:
(一)一個中心:安全運營管理中心
建立統(tǒng)一的工業(yè)互聯(lián)網(wǎng)安全運營中心(SOC/ISOC),匯聚網(wǎng)絡流量、主機日志、安全設備告警、工控資產(chǎn)數(shù)據(jù),實現(xiàn)資產(chǎn)可視化、威脅可檢測、事件可溯源、處置可協(xié)同。
(二)三重防護:邊界防護、區(qū)域隔離、終端與設備防護
- 邊界防護:在工廠與外部網(wǎng)絡、云平臺、供應鏈伙伴之間部署下一代防火墻、入侵檢測與防御系統(tǒng),實施嚴格的訪問控制策略。
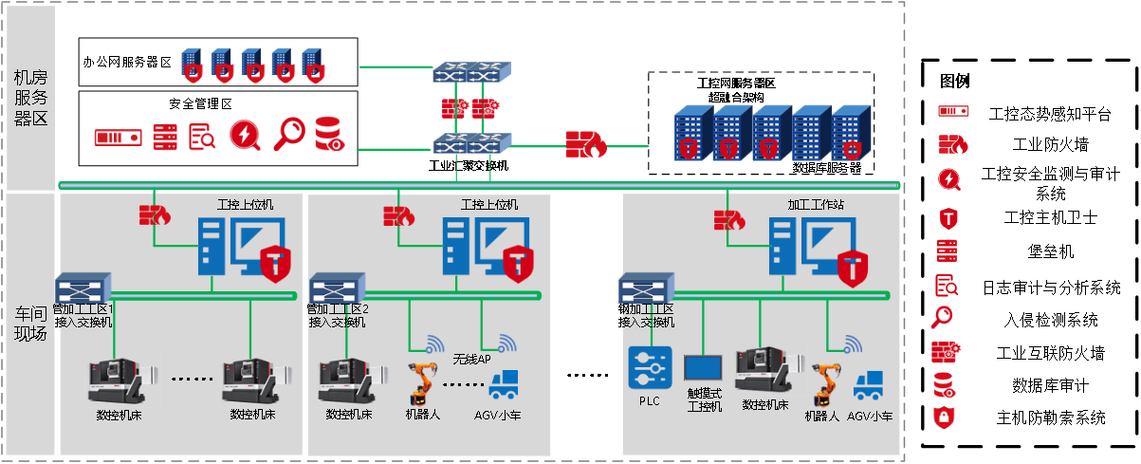
- 區(qū)域隔離:按照生產(chǎn)邏輯劃分安全域(如現(xiàn)場控制層、監(jiān)控層、管理層),采用工業(yè)防火墻和單向隔離設備實施域間隔離與最小權限訪問。
- 終端與設備防護:對工業(yè)主機、工程師站、操作站實施白名單、補丁管理與外設管控,對工業(yè)控制設備開展資產(chǎn)測繪與漏洞管理。
(三)全程運營:覆蓋規(guī)劃、建設、運行、退役全生命周期
規(guī)劃階段開展安全需求分析與架構設計;建設階段落實安全配置基線;運行階段實施持續(xù)監(jiān)測、漏洞管理、應急響應;退役階段做好數(shù)據(jù)清除與資產(chǎn)回收。
四、規(guī)劃與實施階段的關鍵安全任務
(一)規(guī)劃階段
- 開展工控資產(chǎn)盤點與業(yè)務影響分析,識別關鍵生產(chǎn)資產(chǎn)與核心工藝。
- 進行安全風險評估與威脅建模,明確安全目標與防護等級。
- 編制安全總體方案,納入智能工廠整體規(guī)劃,明確投資預算與責任分工。
- 落實網(wǎng)絡安全等級保護定級備案要求,同步設計安全技術體系與管理體系。
(二)實施階段
- 網(wǎng)絡架構安全落地:實施生產(chǎn)網(wǎng)、辦公網(wǎng)、云平臺的分區(qū)分域,嚴格跨域訪問審批。
- 安全設備部署與策略調(diào)優(yōu):完成防火墻、審計、入侵檢測、日志審計等設備的部署與策略基線配置。
- 工業(yè)主機與設備加固:推進白名單、賬戶權限收斂、默認口令整改、協(xié)議白名單。
- 安全意識與運維培訓:針對生產(chǎn)人員、運維人員開展分崗位安全培訓。
(三)運行階段
建立7×24小時安全監(jiān)測與應急響應機制,定期開展漏洞掃描、滲透測試與攻防演練,形成安全事件閉環(huán)處置流程。
五、工業(yè)互聯(lián)網(wǎng)安全服務能力建設
為彌補企業(yè)安全人員與技術能力短板,建議引入專業(yè)互聯(lián)網(wǎng)安全服務,形成“自建+托管”相結合的模式:
- 安全托管服務(MSS):提供持續(xù)的安全監(jiān)測、告警研判與事件響應,降低運營門檻。
- 滲透測試與風險評估服務:針對工業(yè)應用、云平臺與邊界開展授權測試,輸出整改建議。
- 應急響應與攻防演練服務:建立預案、開展桌面推演與實戰(zhàn)演練,提升處置能力。
- 安全培訓與咨詢:提供工控安全培訓、等級保護咨詢與安全規(guī)劃咨詢。
- 威脅情報服務:針對工業(yè)領域漏洞與攻擊組織動態(tài),提供及時的情報預警。
六、典型行業(yè)實踐參考
某汽車零部件智能工廠在實施階段,通過對沖壓、焊裝、涂裝、總裝等車間實施分區(qū)分域改造,部署工業(yè)防火墻與安全審計系統(tǒng),并將其工控網(wǎng)絡納入安全運營中心統(tǒng)一監(jiān)測。引入安全托管服務后,安全事件平均研判時間顯著縮短,勒索軟件攻擊被有效阻斷,產(chǎn)線未發(fā)生重大停機。某電子制造企業(yè)則將安全要求嵌入工廠建設招標文件,實現(xiàn)安全“三同步”,在投產(chǎn)前完成等級保護測評整改,降低了后期改造成本。
七、挑戰(zhàn)與建議
(一)主要挑戰(zhàn)
- OT與IT安全團隊協(xié)作不足,職責邊界不清。
- 老舊設備無法打補丁或加裝Agent,防護手段受限。
- 安全投入與生產(chǎn)連續(xù)性之間存在平衡難題。
- 復合型工控安全人才短缺。
(二)對策建議
- 建立跨部門安全管理組織,明確OT安全責任人,推動IT與OT協(xié)同。
- 對不可改造設備采取旁路監(jiān)測、微隔離、網(wǎng)絡白名單等補償性控制措施。
- 將安全指標納入工廠運營考核,以業(yè)務連續(xù)性為導向設計防護策略。
- 通過專業(yè)安全服務與內(nèi)部培養(yǎng)相結合,補齊人才與能力短板。
- 堅持安全“同步規(guī)劃、同步建設、同步運行”,避免事后補救。
八、
2025年的智能工廠建設必須以安全為底座。工業(yè)互聯(lián)網(wǎng)安全不是一次性項目,而是貫穿規(guī)劃、建設與運營的持續(xù)能力。通過體系化架構設計、全生命周期安全治理與專業(yè)化互聯(lián)網(wǎng)安全服務支撐,制造企業(yè)才能在釋放數(shù)字化價值的守住生產(chǎn)安全與數(shù)據(jù)安全底線。
如若轉載,請注明出處:http://www.huosuwang.cn/product/35.html
更新時間:2026-10-26 19:29:19